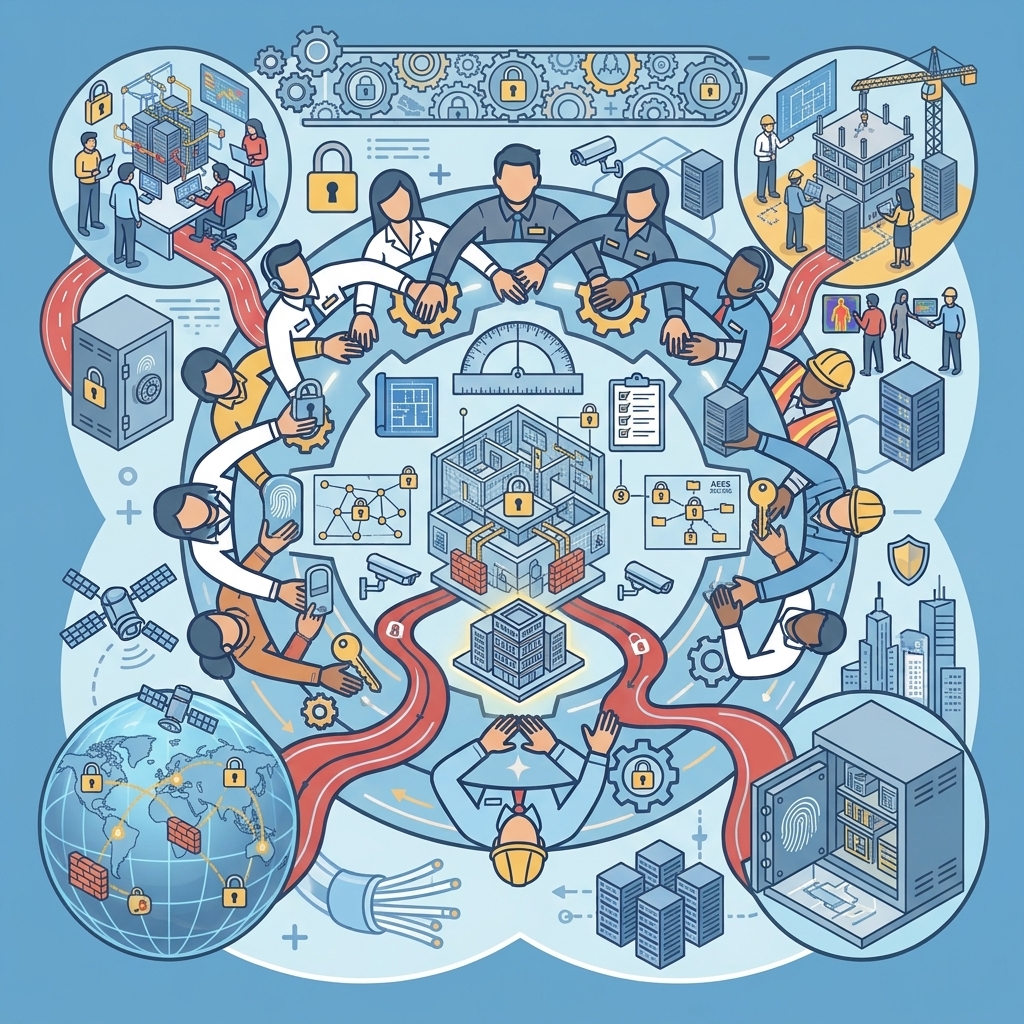
پیادهسازی یک معماری امنیتی موفق، نیازمند یک فرآیند گامبهگام و مهندسیشده است. در ایمن ارتباط واران، این مسیر با ممیزی امنیتی (Security Audit) و ارزیابی دقیق توپولوژی شبکه، تجهیزات اکتیو و پسیو آغاز میشود تا تصویری شفاف از شکافهای امنیتی و آسیبپذیریهای موجود به دست آید. پس از این ارزیابی، نوبت به طراحی نقشه راه (Security Architecture Design) میرسد؛ جایی که اصولی چون دفاع در عمق، اصل حداقل دسترسی و تفکیک شبکهها به دقت در نظر گرفته میشوند تا زیرساختی مقاوم، مقیاسپذیر و آماده برای تهدیدات آینده ایجاد شود.
در مرحله استقرار (Implementation)، تیم فنی ما با ظرافت تمام، راهکارهای طراحیشده را در بستر شبکه شما پیادهسازی میکند. این اقدامات شامل پیکربندی فایروالهای نسل جدید (NGFW)، سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS)، امنسازی لایه دسترسی و راهاندازی سیستمهای مدیریت هویت (IAM) است که با حداقل اختلال در سرویسدهی انجام میشود. اما کار ما در اینجا متوقف نمیشود؛ ما با استفاده از سیستمهای مانیتورینگ و تحلیل لاگ، وضعیت شبکه را به صورت مستمر پایش میکنیم تا پیش از تبدیل تهدیدات به بحران، آنها را شناسایی و خنثی کنیم. هدف نهایی ما این است که سازمان شما با اطمینان کامل، همواره یک قدم جلوتر از تهدیدات سایبری گام بردارد.