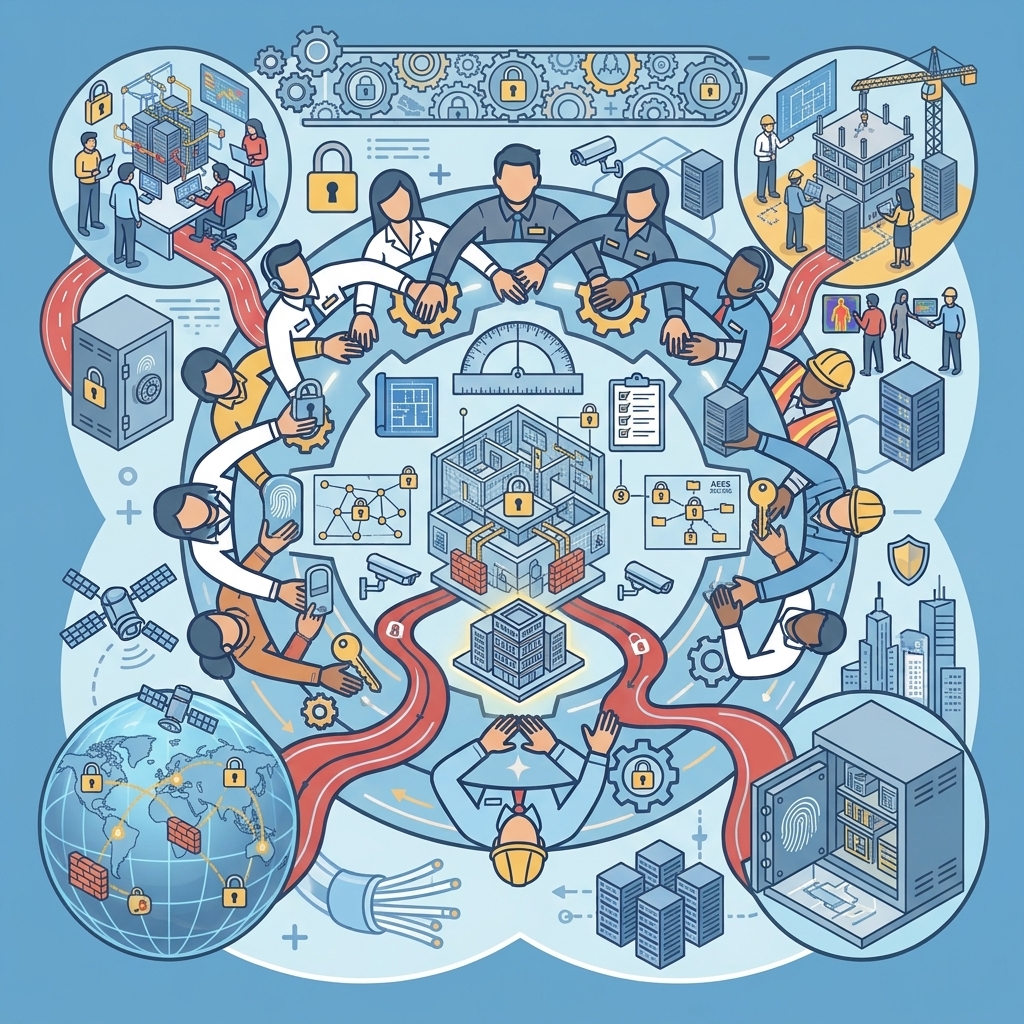
برقراری امنیت پایدار در دنیای امروز، تنها با نصب تجهیزات دفاعی محقق نمیشود و نیازمند یک مرکز عملیات هوشمند، فعال و شبانهروزی است. در ایمن ارتباط واران، مرکز عملیات امنیت (SOC) مسیر خود را با جمعآوری، نرمالسازی و تحلیل مستمر لاگهای شبکه، سرورها و ایستگاههای کاری (SIEM) آغاز میکند تا تصویری جامع و شفاف از وضعیت امنیتی سازمان به دست آورد. پس از این مرحله، نوبت به شناسایی و تحلیل تهدیدات میرسد؛ جایی که ما با استفاده از سنسورهای تشخیص و جلوگیری از نفوذ (IDS/IPS)، ابزارهای تحلیل رفتار (UEBA) و پایگاههای اطلاعاتی تهدیدات (Threat Intelligence)، الگوهای غیرعادی، حملات هدفمند و بدافزارهای پیشرفته را در همان لحظات اولیه کشف کرده و آنها را برای بررسی دقیقتر به تیم فنی ارجاع میدهیم تا از گسترش آسیب جلوگیری شود.
در مرحله پاسخ به حادثه (Incident Response)، کارشناسان ما با اجرای پروتکلهای امنیتی استاندارد، تهدیدات شناساییشده را به سرعت خنثی میکنند، دسترسی مهاجمان را مسدود کرده و از نفوذ بیشتر به هسته اصلی دادهها جلوگیری به عمل میآورند. اما کار ما در اینجا متوقف نمیشود؛ ما با ارائه گزارشهای دورهای، تحلیل ریشهای حوادث (Root Cause Analysis) و ارائه راهکارهای اصلاحی، به سازمان شما کمک میکنیم تا با برطرف کردن نقاط ضعف پنهان، همواره یک قدم جلوتر از مهاجمان گام بردارد و محیطی امن و پایدار برای رشد و توسعه کسبوکار خود داشته باشد. هدف نهایی ما این است که سازمان شما با اطمینان کامل، تمرکز خود را بر روی اهداف تجاری بگذارد و ما با چشمانی ناظر، از داراییهای دیجیتال شما محافظت کنیم.