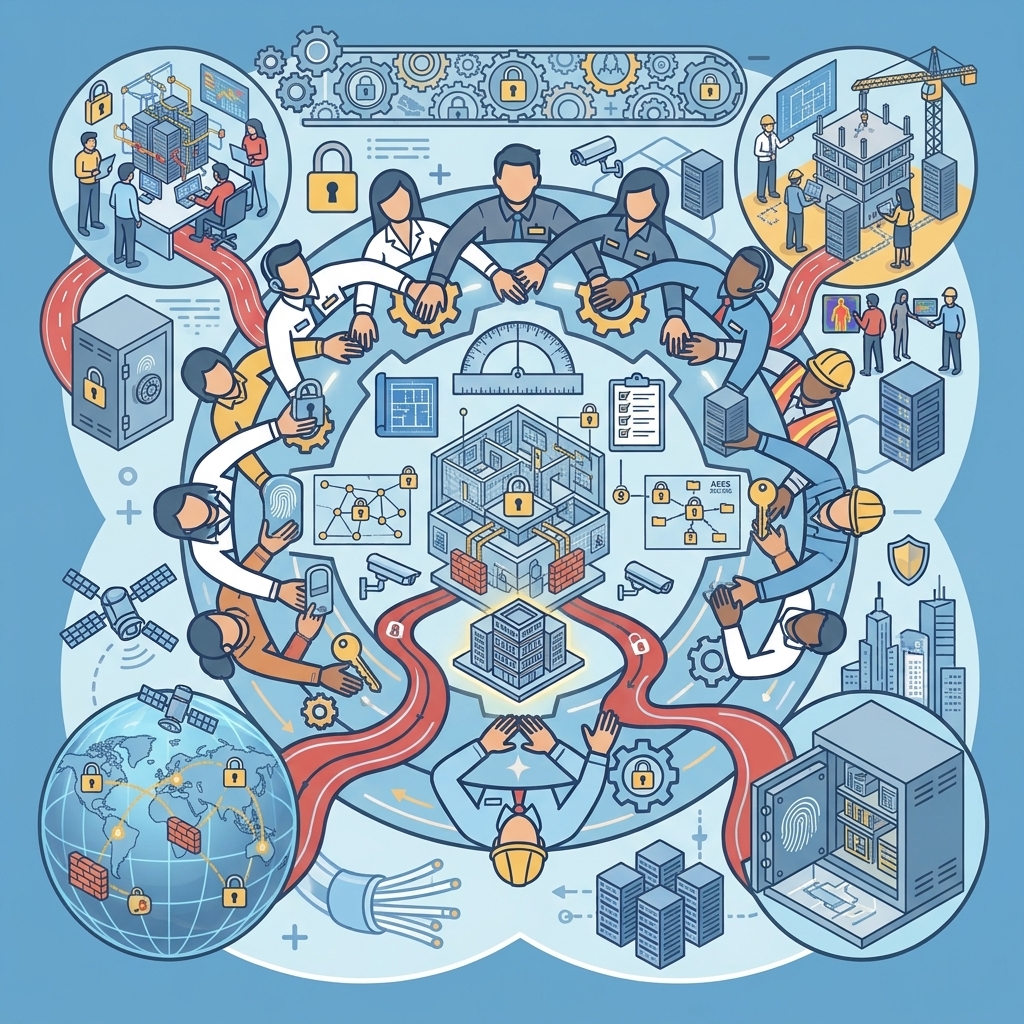
معماری امنیت در ایمن ارتباط واران یک فرآیند یکباره و ایستا نیست، بلکه چرخهای پویا، مستمر و هوشمندانه از ارزیابی، طراحی، پیادهسازی و بهبود است. ما بر این باوریم که هیچ دو سازمانی نیازهای امنیتی یکسانی ندارند؛ به همین دلیل، پیش از هر اقدامی، با رویکردی کاملاً اختصاصی و سفارشیسازیشده، به بررسی دقیق ساختار فناوری اطلاعات، جریانهای داده و اهداف تجاری شما میپردازیم تا اطمینان حاصل کنیم که راهکار ارائهشده، بهترین ترکیب ممکن از امنیت، عملکرد و هزینه است.
فرآیند ما با گام حساس ممیزی امنیتی (Security Audit) و ارزیابی آسیبپذیری آغاز میشود. کارشناسان ما با بررسی دقیق توپولوژی شبکه، تجهیزات اکتیو و پسیو، خطاهای پیکربندی و سیاستهای دسترسی، تصویری شفاف و واقعی از وضعیت امنیتی موجود به دست میآورند. این مرحله به ما کمک میکند تا نقاط ضعف پنهان و شکافهای امنیتی را شناسایی کرده و اولویتبندی دقیقی برای رفع آنها تعیین کنیم.
پس از شناخت کامل وضعیت موجود، نوبت به طراحی معماری امنیت (Security Architecture Design) میرسد. در این مرحله، ما نقشه راهی جامع و چندلایه ترسیم میکنیم که در آن، مفاهیمی چون دفاع در عمق (Defense in Depth)، اصل حداقل دسترسی (Least Privilege) و تفکیک شبکهها (Network Segmentation) به دقت در نظر گرفته میشوند. هدف ما ایجاد زیرساختی مقاوم، مقیاسپذیر و بهینه است که نه تنها پاسخگوی نیازهای امروز باشد، بلکه برای تهدیدات پیچیده فردا نیز آماده باشد.
تیم فنی ما راهکارهای طراحیشده را با دقت و ظرافت تمام در بستر شبکه شما مستقر میکند. این اقدامات شامل نصب و پیکربندی فایروالهای نسل جدید (NGFW)، سیستمهای تشخیص و جلوگیری از نفوذ (IDS/IPS)، امنسازی لایه دسترسی، رمزنگاری ارتباطات و راهاندازی سیستمهای مدیریت هویت و دسترسی (IAM) است. ما تمام تلاش خود را میکنیم تا این فرآیند با حداقل اختلال در سرویسدهی به سازمان انجام شود.
اما کار ما با استقرار تجهیزات به پایان نمیرسد. ما در ایمن ارتباط واران، با استفاده از سیستمهای مانیتورینگ و تحلیل لاگ، وضعیت امنیت شبکه شما را به صورت مستمر پایش میکنیم. این رویکرد فعالانه به ما اجازه میدهد تا پیش از تبدیل شدن تهدیدات به بحران، آنها را شناسایی و خنثی کنیم. هدف نهایی ما این است که سازمان شما با خیالی آسوده و اطمینان کامل، به توسعه و رشد کسبوکار خود بپردازد و همواره یک قدم جلوتر از تهدیدات سایبری گام بردارد.