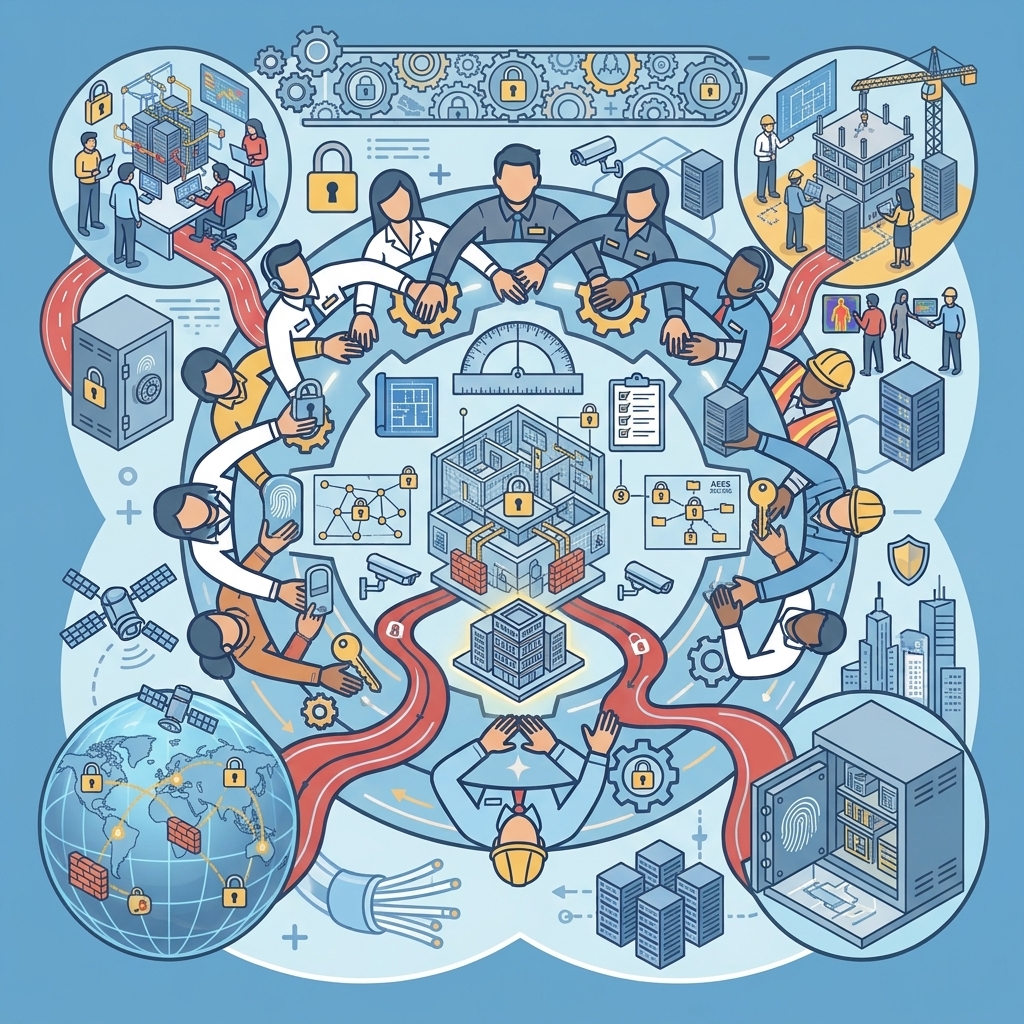
استقرار یک سیستم مدیریت امنیت اطلاعات (ISMS) موفق، نیازمند یک رویکرد گامبهگام، مستندسازیشده و مبتنی بر استانداردهای جهانی (مانند ISO 27001) است. در ایمن ارتباط واران، این مسیر با ارزیابی ریسک (Risk Assessment) و تحلیل دقیق داراییهای اطلاعاتی، فرآیندهای کاری و ساختار سازمانی آغاز میشود تا تصویری شفاف از آسیبپذیریها و تهدیدات پیش روی کسبوکار به دست آید. پس از این ارزیابی، نوبت به تدوین سیاستهای امنیتی و نقشه راه (Security Policy & Roadmap) میرسد؛ جایی که اصولی چون محرمانگی، یکپارچگی و در دسترس بودن اطلاعات (CIA) به دقت در نظر گرفته میشوند تا چارچوبی مقاوم، مقیاسپذیر و منطبق با نیازهای تجاری سازمان ایجاد شود.
در مرحله استقرار (Implementation)، تیم مشاوره ما با ظرافت و دقت تمام، کنترلهای امنیتی (Security Controls) را در بستر فرآیندهای سازمان شما پیادهسازی میکند. این اقدامات شامل تدوین خطمشیها، آموزش پرسنل، پیادهسازی سیستمهای مدیریت دسترسی (IAM) و ایجاد سازوکارهای پایش مستمر است که با حداقل اختلال در عملیات روزمره انجام میشود. اما کار ما در اینجا متوقف نمیشود؛ ما با انجام ممیزیهای داخلی (Internal Audits) و بازبینیهای دورهای (Management Review)، وضعیت بلوغ امنیتی سازمان را به صورت مستمر ارزیابی میکنیم تا پیش از بروز حوادث، نقاط ضعف شناسایی و اصلاح شوند. هدف نهایی ما این است که سازمان شما با استقرار یک ISMS کارآمد، ضمن حفاظت کامل از اطلاعات، به سطح بالایی از انطباق (Compliance) و اعتماد در بازار دست یابد.